
小白也能学会!Trae+Yakit自动化渗透实战教程,附带资料包(收藏必备)
小白也能学会!Trae+Yakit自动化渗透实战教程,附带资料包(收藏必备)
本文详细介绍了如何搭建轻量级AI漏洞检测流水线,通过Trae和Yakit的联动实现自动化渗透测试。从环境搭建、工具联动配置到实战操作,手把手教你复刻整个流程。适合网络安全新手和程序员学习,助你快速掌握自动化渗透测试技能。附带资料包,收藏学习更方便!
0x00 前言
用Trae + Yakit 联动搞自动化渗透,这事儿我跑通了。从零搭一套轻量级 AI 漏洞检测流水线,靠智能体调度 MCP 驱动 Yakit 干活,实战验证整条链路可用。下面手把手教你复刻。
0x01 环境搭建与工具联动配置
整套方案主打轻量——不需要虚拟机,Windows / Mac 都能跑,跟着做就行。四个步骤搞定环境:装工具、开 MCP、建智能体、绑配置,半小时内全通。
1.1 基础环境准备
先把 Trae 和 Yakit 的最新版装上。Yakit 装完别关,让它挂着跑,端口别被占,防火墙记得放行。
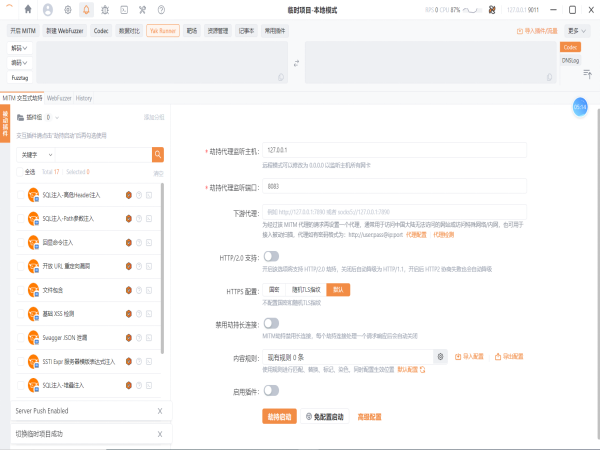
装完 Yakit 打开就是这界面——MITM 交互式劫持页,左边是 17 个被动检测插件(SQL 注入、XSS、命令注入啥都有),右边是代理参数配置,默认监听 127.0.0.1:8083。别急着点"劫持启动",先把 MCP 开了再说。
1.2 开启 Yakit 的 MCP 服务
打开 Yakit,点右上角齿轮 → 试验性功能 → Yak MCP,进入 MCP 配置页。这是让 AI 能"遥控" Yakit 的关键一步。
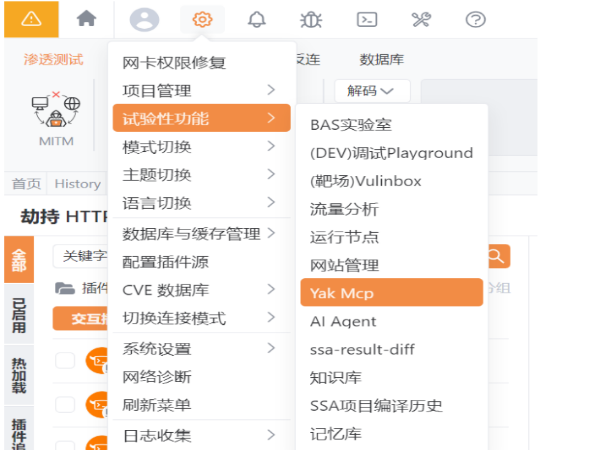
配置页面能开三类能力开关:MCP 内置工具(port_scan、httpflow 这些老牌 Yak 工具集)、AI Tool Framework(代码审计、脚本执行等 AI 能力)、桥接外部 MCP(把其他 AI Agent 的工具也拉进来)。底下还有一大排可开关的工具清单,按需启用就行。
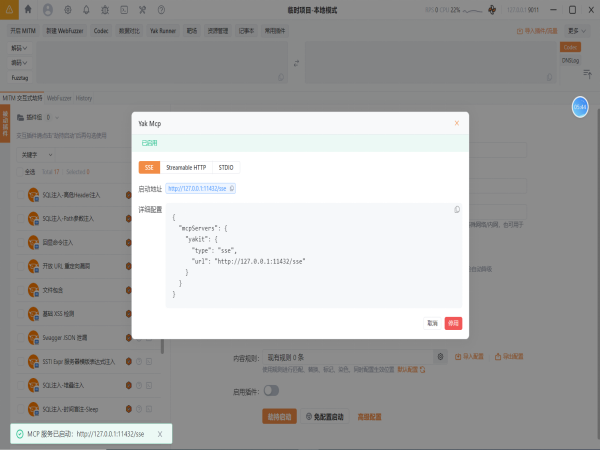
配置完点启用,MCP 服务就跑起来了。选 SSE 模式,地址 http://127.0.0.1:11432/sse,页面底部会绿字提示"MCP 服务已启动"。旁边还贴心给了 JSON 配置,复制出来后面要用。
1.3 创建渗透测试智能体
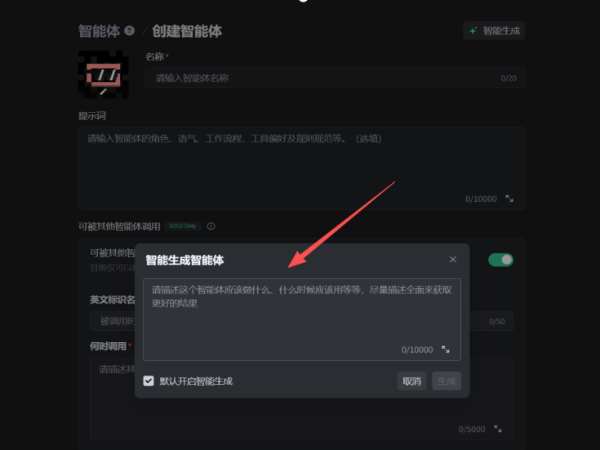
环境通了我们回到 Trae,新建一个自定义智能体。你可以手动填表,也可以直接点右上角的「智能生成」——对,就是那个带绿色加号的按钮。
点完「智能生成」会弹出个窗口,你只要用大白话描述想要啥智能体就行——比如"帮我做个护网渗透测试的智能体,用 Yakit 扫漏洞",它就自动帮你把名称、提示词、调用规则全填好。懒人福音,填表地狱直接解脱。
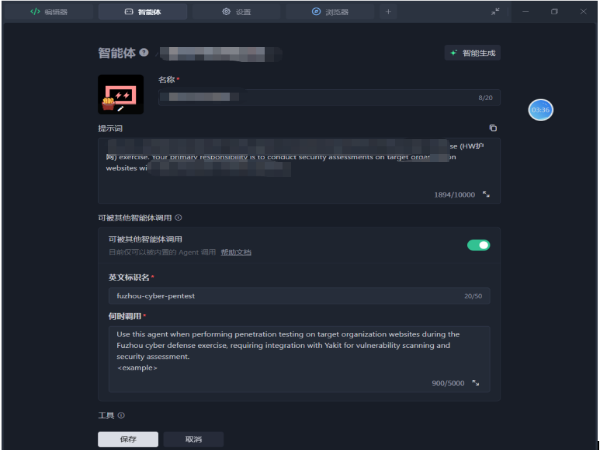
填完之后能看到完整的智能体配置页:名字、提示词(写清楚这是什么场景的安全评估智能体)、调用时机——“在 xx 场景对目标做渗透测试时调用”
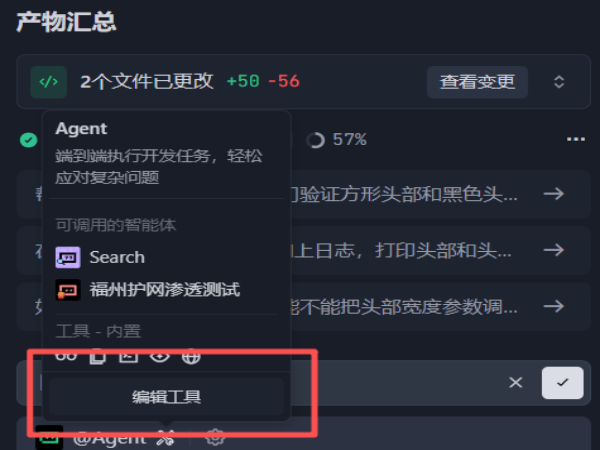
配置好智能体后,Trae 会把这个智能体加到可调用列表里。在「Agent」菜单里能看到你的「福州护网渗透测试」智能体,红色框标注的是「编辑工具」入口,方便后续调整。
1.4 配置 MCP 协议并绑定工具
到 Trae 的智能体配置页,点「工具 → 添加 MCP Server → 手动配置」,把 Yakit MCP 的 JSON 配置粘进去。保存后勾选「Yakit MCP」绑定到你的渗透智能体,通道就算打通了。
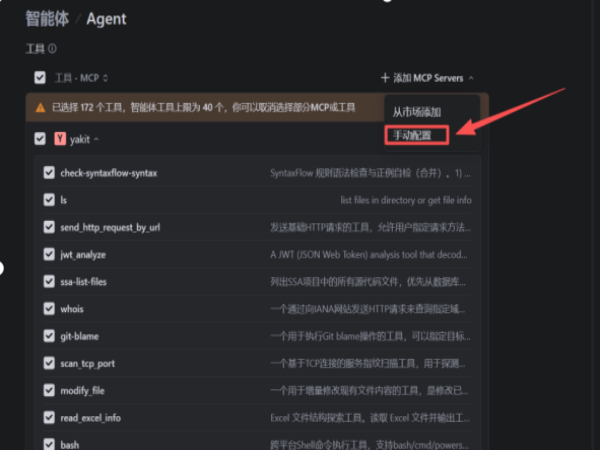
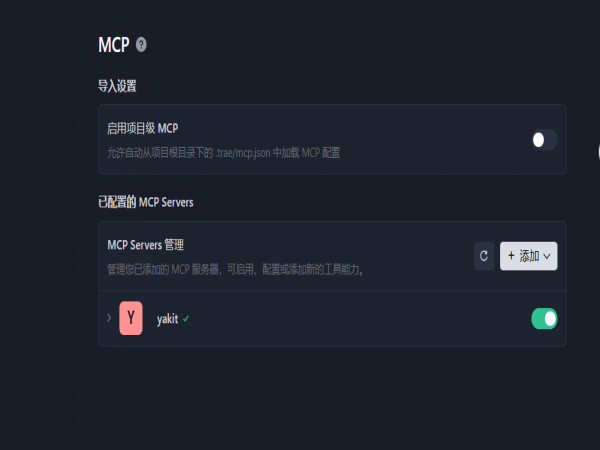
在 MCP 管理页能看到刚加的「yakit」服务器,绿勾代表连接正常,开关是开着的,就说明 MCP 通道已经通了。
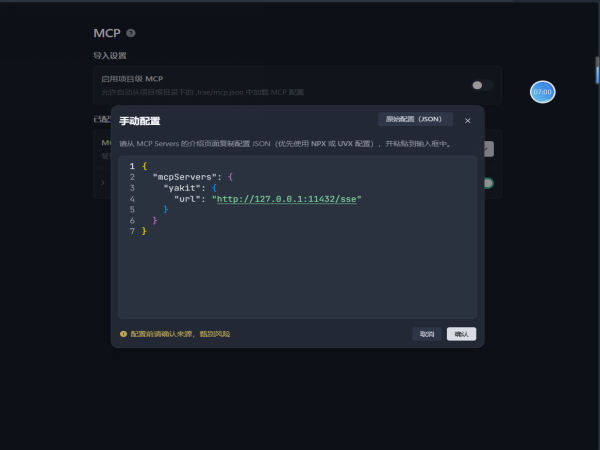
点击「手动配置」后弹出一个 JSON 输入框,把 Yakit MCP 的地址粘进去就行。配置不长,就几行:类型 SSE,地址 http://127.0.0.1:11432/sse。弹窗底下还有个黄色警告"配置前请确认来源,甄别风险"——官方提醒你别乱粘别人的配置,安全第一。
到这里,环境搭建全部完成。Yakit MCP 通了,Trae 智能体绑好了,接下来就是实战环节。
0x02 测试实操与结果展示
纸上谈兵没意思,拿 HW 实战说话。下面用真实业务目标跑一遍 AI 渗透测试全流程,看看这套组合拳到底能打多重。
2.1 下发测试任务
在 Trae 智能体里直接输入检测指令就行。比如"测试这个链接有没有 SQL 注入"或者"换一个目标,这个 IP 被提交过了"——Trae 自动调度 MCP 去调 Yakit 干活
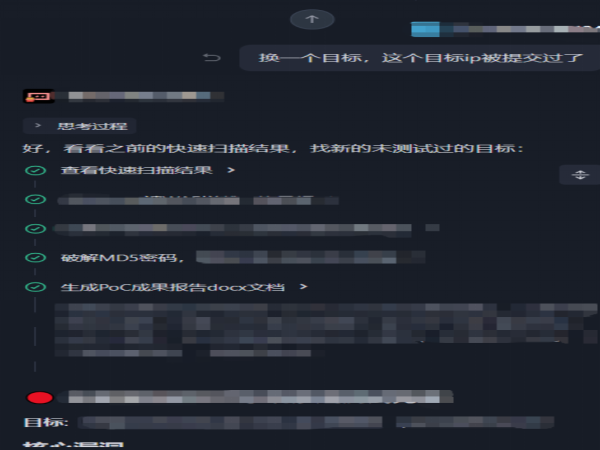
AI 收到任务后,自动查看之前的快速扫描结果,从里面筛选出还没测过的新目标。中间还顺手帮你破解了 MD5 密码、生成了 PoC 成果报告,整个流程一条龙——你只管说"换目标",它就自己去翻结果找新靶子。
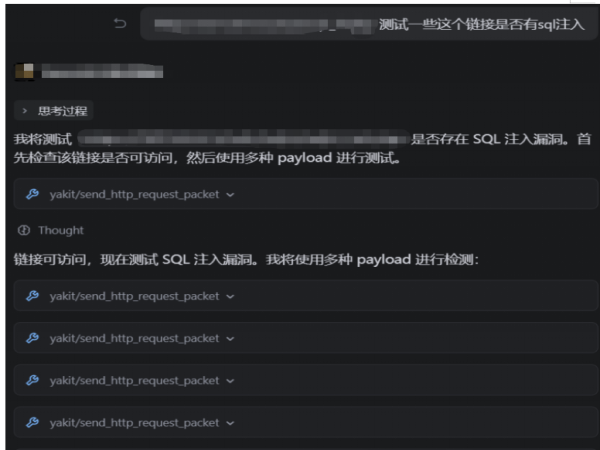
AI 接到指令后,先验证目标链接能不能通,通了就开始疯狂发 payload——连续调用了多次 Yakit 的 HTTP 请求工具,把各种 SQL 注入的测试 payload 挨个砸过去。你只管提需求,剩下的它自己编排。
互动话题:如果你对网络攻防技术感兴趣,想学习更多网安方面的知识和工具,可以看看以下题外话!
题外话
黑客/网络安全学习路线
今天只要你给我的文章点赞,我私藏的网安学习资料一样免费共享给你们,来看看有哪些东西。
网络安全学习资源分享:
下面给大家分享一份2026最新版的网络安全学习路线资料,帮助新人小白更系统、更快速的学习黑客技术!
一、2026最新网络安全学习路线
一个明确的学习路线可以帮助新人了解从哪里开始,按照什么顺序学习,以及需要掌握哪些知识点。
对于从来没有接触过网络安全的同学,我们帮你准备了详细的学习成长路线图&学习规划。可以说是最科学最系统的学习路线,大家跟着这个大的方向学习准没问题。
**读者福利 |** *CSDN大礼包:《网络安全入门&进阶学习资源包》免费分享 * (安全链接,放心点击)
我们把学习路线分成L1到L4四个阶段,一步步带你从入门到进阶,从理论到实战。
L1级别:网络安全的基础入门
L1阶段:我们会去了解计算机网络的基础知识,以及网络安全在行业的应用和分析;学习理解安全基础的核心原理,关键技术,以及PHP编程基础;通过证书考试,可以获得NISP/CISP。可就业安全运维工程师、等保测评工程师。

L2级别:网络安全的技术进阶
L2阶段我们会去学习渗透测试:包括情报收集、弱口令与口令爆破以及各大类型漏洞,还有漏洞挖掘和安全检查项目,可参加CISP-PTE证书考试。

L3级别:网络安全的高阶提升
L3阶段:我们会去学习反序列漏洞、RCE漏洞,也会学习到内网渗透实战、靶场实战和技术提取技术,系统学习Python编程和实战。参加CISP-PTE考试。

L4级别:网络安全的项目实战
L4阶段:我们会更加深入进行实战训练,包括代码审计、应急响应、红蓝对抗以及SRC的挖掘技术。并学习CTF夺旗赛的要点和刷题

整个网络安全学习路线L1主要是对计算机网络安全的理论基础的一个学习掌握;而L3 L4更多的是通过项目实战来掌握核心技术,针对以上网安的学习路线我们也整理了对应的学习视频教程,和配套的学习资料。
二、技术文档和经典PDF书籍
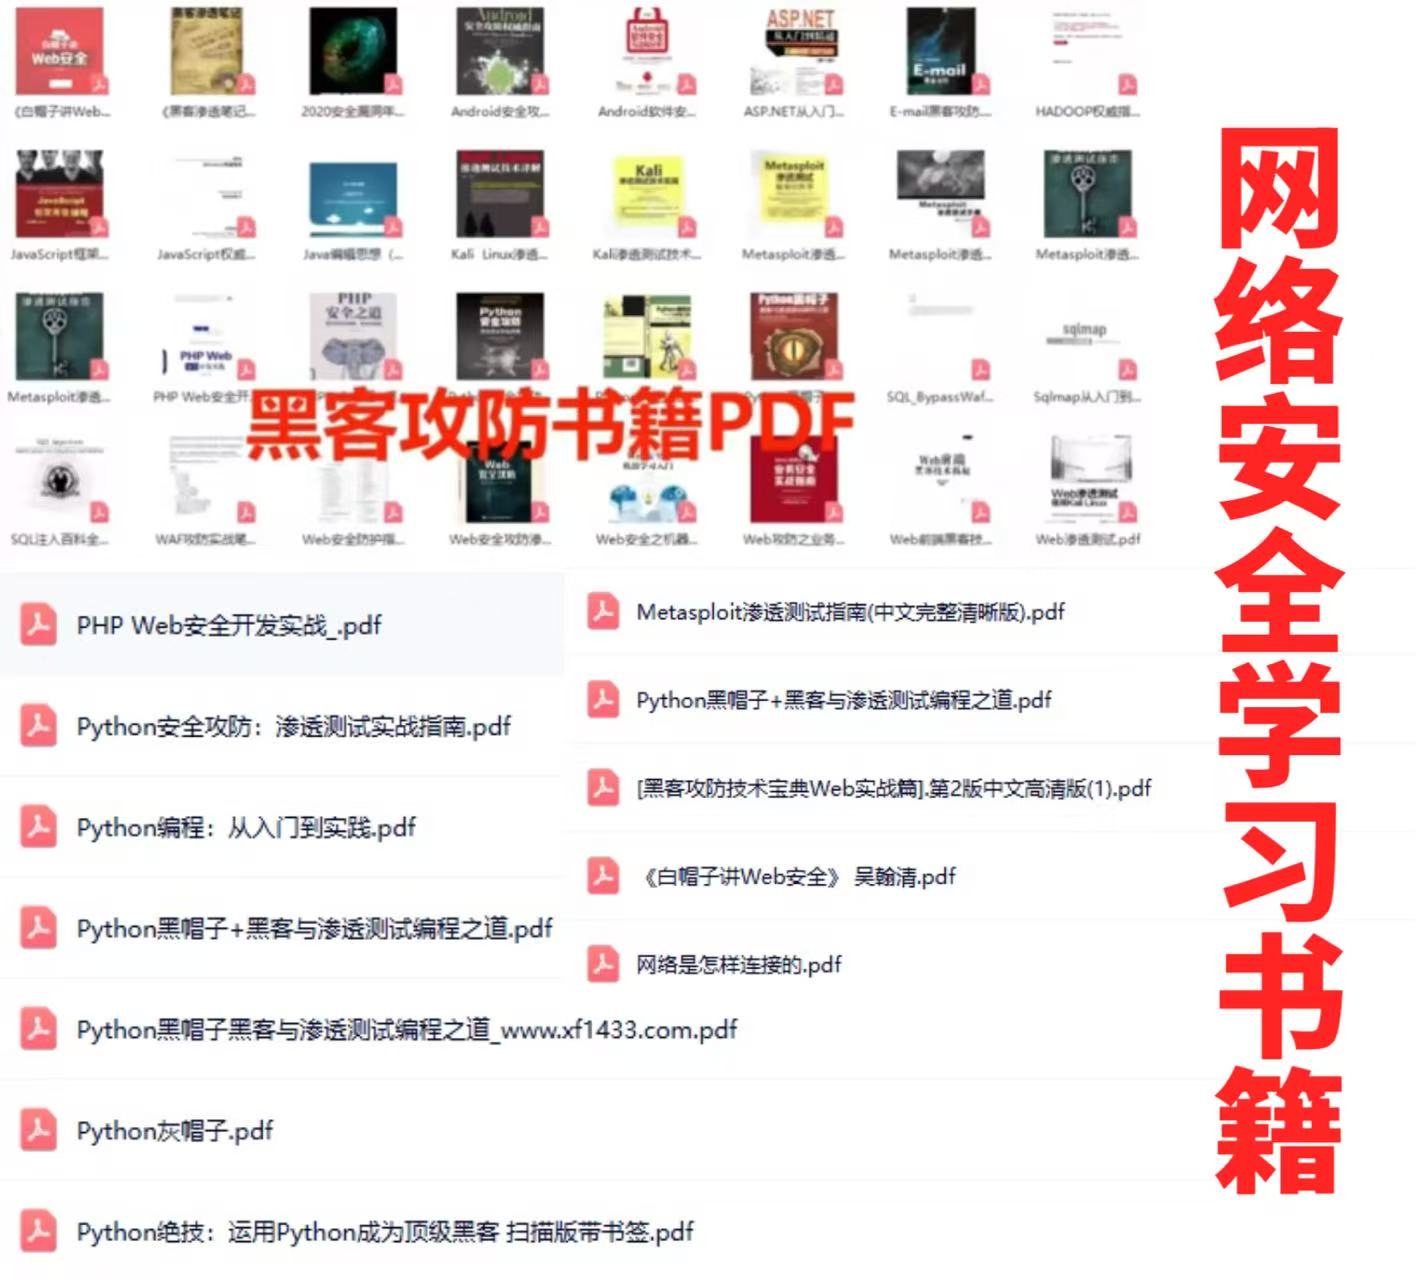
书籍和学习文档资料是学习网络安全过程中必不可少的,我自己整理技术文档,包括我参加大型网安行动、CTF和挖SRC漏洞的经验和技术要点,电子书也有200多本,(书籍含电子版PDF)
三、网络安全视频教程
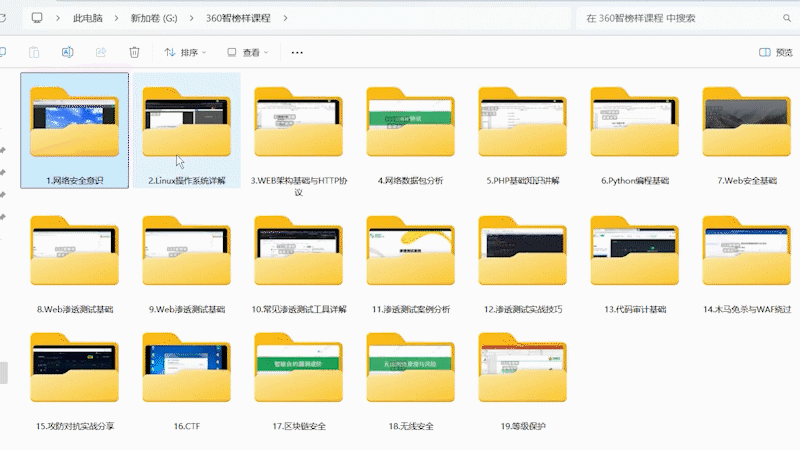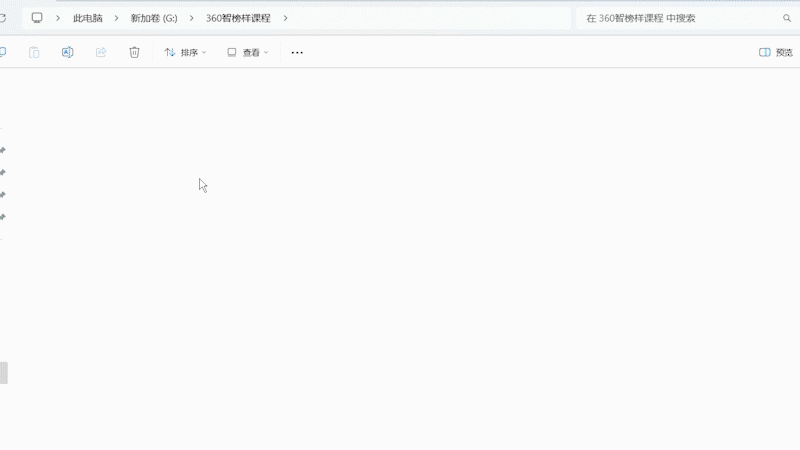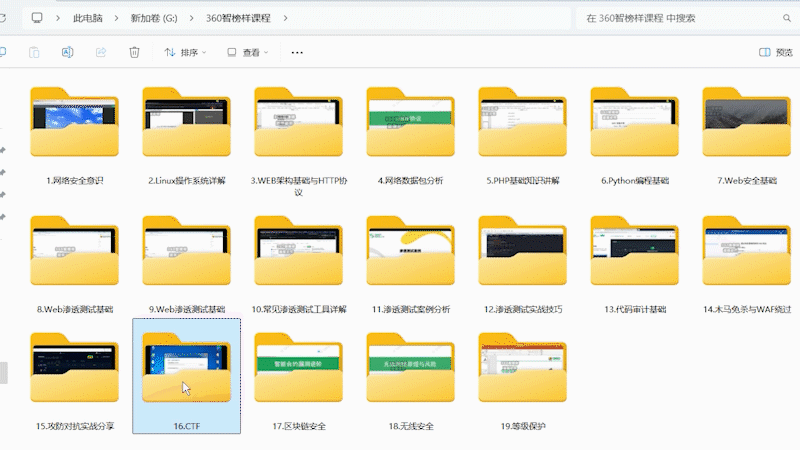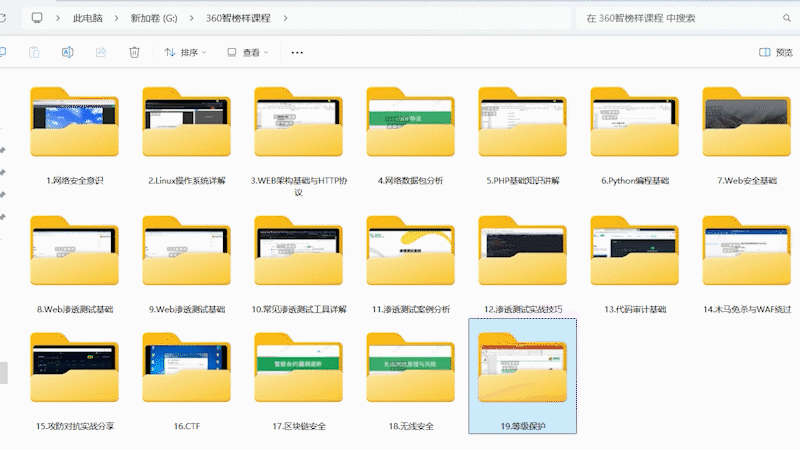
对于很多自学或者没有基础的同学来说,书籍这些纯文字类的学习教材会觉得比较晦涩难以理解,因此,我们提供了丰富的网安视频教程,以动态、形象的方式展示技术概念,帮助你更快、更轻松地掌握核心知识。
网上虽然也有很多的学习资源,但基本上都残缺不全的,这是我自己录的网安视频教程,上面路线图的每一个知识点,我都有配套的视频讲解。
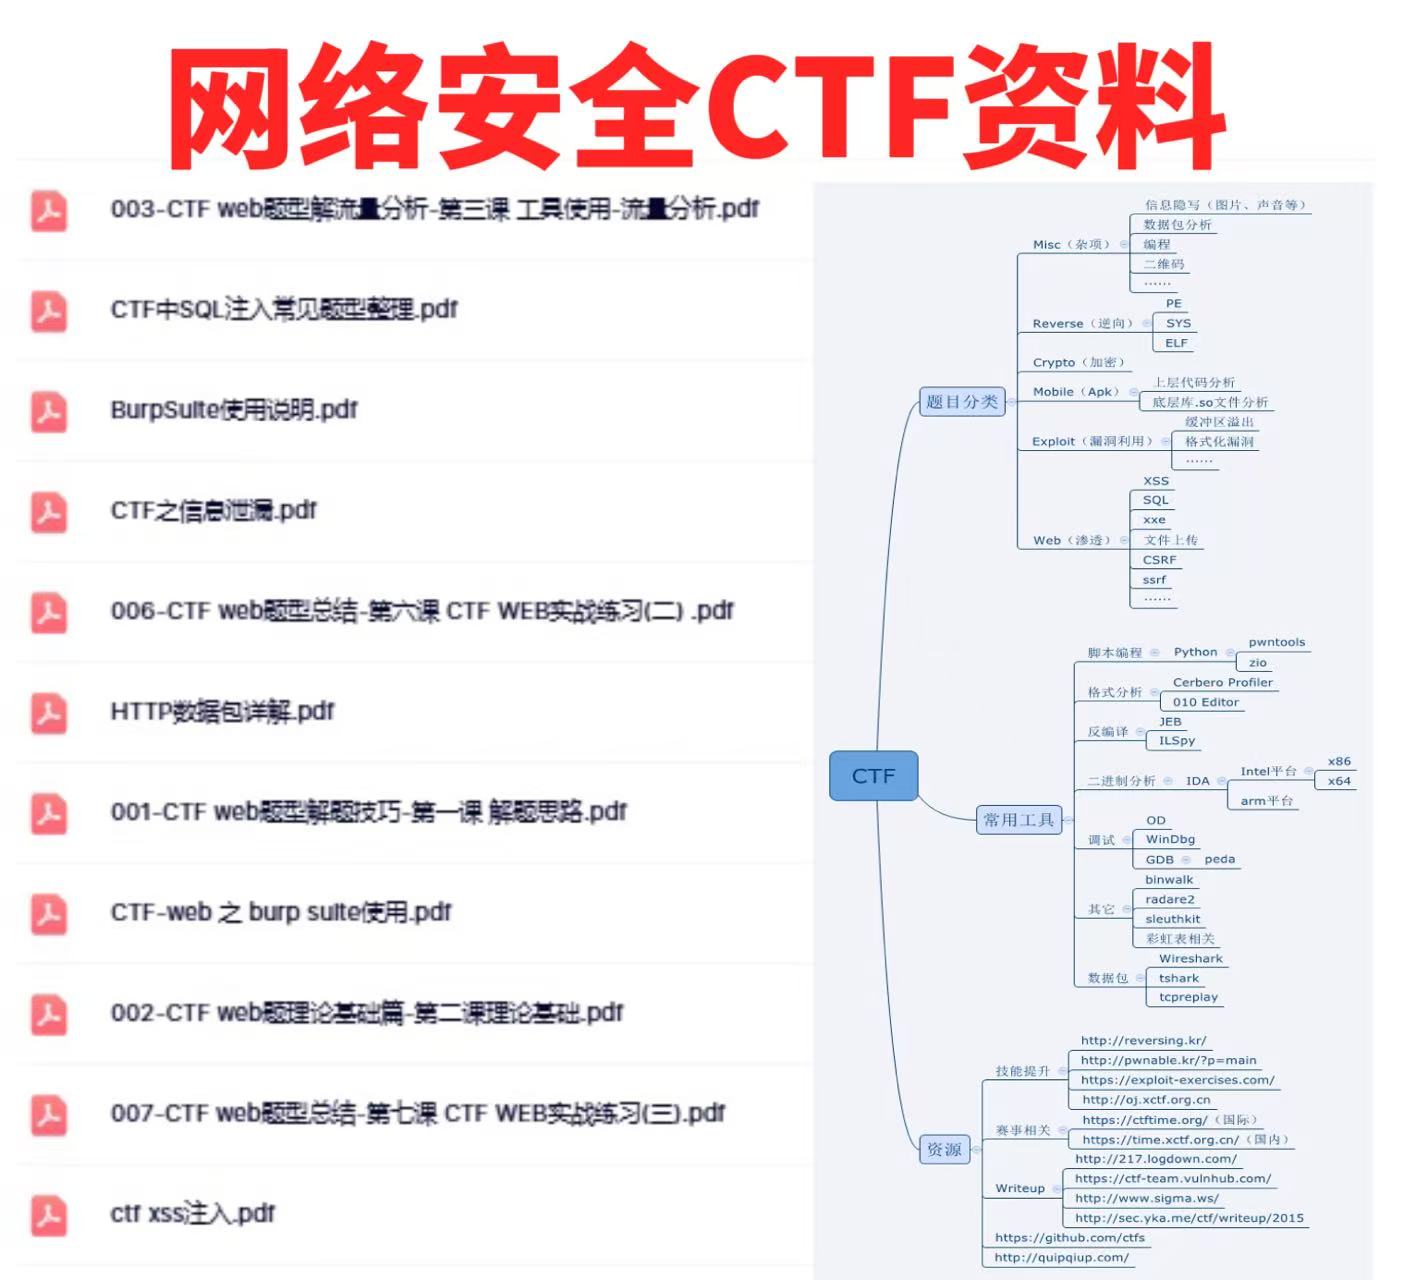
四、网络安全护网行动/CTF比赛
学以致用 ,当你的理论知识积累到一定程度,就需要通过项目实战,在实际操作中检验和巩固你所学到的知识,同时为你找工作和职业发展打下坚实的基础。
五、网络安全工具包、面试题和源码
“工欲善其事必先利其器”我为大家总结出了最受欢迎的几十款款黑客工具。涉及范围主要集中在 信息收集、Android黑客工具、自动化工具、网络钓鱼等,感兴趣的同学不容错过。
面试不仅是技术的较量,更需要充分的准备。
在你已经掌握了技术之后,就需要开始准备面试,我们将提供精心整理的网安面试题库,涵盖当前面试中可能遇到的各种技术问题,让你在面试中游刃有余。
如果你是要找网安方面的工作,它们绝对能帮你大忙。
这些题目都是大家在面试深信服、奇安信、腾讯或者其它大厂面试时经常遇到的,如果大家有好的题目或者好的见解欢迎分享。
参考解析:深信服官网、奇安信官网、Freebuf、csdn等
内容特点:条理清晰,含图像化表示更加易懂。
内容概要:包括 内网、操作系统、协议、渗透测试、安服、漏洞、注入、XSS、CSRF、SSRF、文件上传、文件下载、文件包含、XXE、逻辑漏洞、工具、SQLmap、NMAP、BP、MSF…

**读者福利 |** *CSDN大礼包:《网络安全入门&进阶学习资源包》免费分享 * (安全链接,放心点击)

AtomGit AI 社区提供模型库、数据集、Agent、Token等资源
更多推荐
 0
 0
- 0


 已为社区贡献1条内容

所有评论(0)