登录社区云,与社区用户共同成长
邀请您加入社区
Account ID、Session 和 Cookies 是现代 Web 系统中经常出现的三个技术概念。Account ID 解决账户识别问题;Session 解决会话状态管理问题;Cookies 解决浏览器端数据存储和传输问题。在 AI 订阅、账号管理和自动化业务中,正确理解这三种机制,有助于判断不同服务平台的交付方式,也有助于降低账号凭证泄露的风险。对于开发者来说,设计相关系统时应该坚持最小权
9月,arXiv上发的一篇论文,扒1057位用户的近18万段聊天记录,结果发现:超过五分之一(21.31%)的对话,都聊到了个人健康问题。说白了,就像人睡觉时大脑会自动整理白天的经历一样,ChatGPT也会在后台悄悄「复盘」聊过的天,不断刷新对你的认知。换算下来,AI每存下24条关于你的信息,只有1条是经过你点头的。如果摊到每个人身上,91%的人被存下了个人数据,超过一半(54%)的人被记下了高度
摘要2026 年 2 月,ChatGPT 在代码块中加入 HTML 页面预览能力,使模型输出可以以可执行页面的形式在客户端直接呈现;同月,OpenAI 推出锁定模式,通过关闭实时联网、画布联网、文件下载等出站通道,降低提示注入引发数据外泄的风险。同年 11 月,Check Point Research 公开披露该预览功能的容器授权缺陷:外层沙箱保留了允许弹窗以及允许弹窗脱离沙箱的令牌,而脚本层仅以
接入系统仅仅一周36个软件缺陷被连根拔起,其中6个是高危与严重级别的安全漏洞。最让人倒吸一口凉气的是,有几个漏洞已经在代码库里静静潜伏了超过4年,比ChatGPT诞生的时间还要早。更戏剧性的一幕发生在后面:其中3个漏洞,出在一个尚未正式发布的新接口上,这一幕就发生在10月16日,亲历者是知名开源实时通信项目的核心维护者。几乎在同一时间,支撑着全球数十亿部手机、汽车和服务器联网的底层命脉,紧急修复了
现在还有人手动挖洞吗?我今天尝试了一下 AI 辅助挖洞,简直是太爽了。今天用 AI 日常挖洞,收入1000~先去补天注册一个正规的SRC 账号。补天平台厂商比较多,审核快,赏金打款到账也比较快。一定要按要写好个人资料,在合规测试范围内挖洞然后再装上我整理好的这套 AI 辅助挖洞 skill。他会给你整理最近三天爆发的最新漏洞情报或组件漏洞,你只要选出你想要挖的漏洞类型。然后再去hunter搜索相关
ChatGPT 能生成图片,但 Agent 如何把原始媒体安全导入本地工程,并保证 Reviewer 审查的是正确版本?本文基于 XiaoDuoYa/codex-with-chatgpt 固定 Commit,深入解析 MCP read_image、`readWorkspaceImage()`、CLI asset import、Workspace 路径检查与 SHA-256。结合 Windows 隔
前六章回答了 Codex 与 ChatGPT 怎样合作;第七章进一步追问:**这种合作在权限边界、数据泄露、恶意指令、并发写入、崩溃恢复及供应链变化下,能否保持安全与正确?** 本文建立系统级威胁模型,逐项精读 AuthStore、Workspace、MCP、Execution、Session 和 Skill 的实现,并给出分层验证矩阵、离线实验、优化路线与可复制的源码审查方法。
据TechCrunch报道,人工智能公司Anthropic已于近日正式提交首次公开募股(IPO)申请,迈出了登陆公开市场的关键一步。这家以Claude系列大模型闻名、由前OpenAI核心成员创立的AI安全公司,终于要向资本市场交出自己的成绩单。对于整个AI行业而言,这不仅仅是一家公司的上市动作。在OpenAI、xAI等竞争对手仍保持私有状态的背景下,Anthropic若成功上市,将成为全球最具标志
上一篇我们跟踪了 `POST /mcp → Bearer Auth → MCP Tool → read_file` 的数据读取链路。这一章补上它最关键的前提:在公网 HTTPS 入口和本地 `127.0.0.1` 之间,如何通过 OAuth 发现、动态客户端注册、PKCE S256、一次性配对码与 Token 生命周期,建立一条可审计的远程授权链。文章不仅从源码解释“如何连通”,还分析 Scope
AI在数学与数据报告中频现“数字型幻觉”,如误算环比增长率、倍数、日均值等,误导决策。本文提出核心解法:大模型生成内容,Python负责确定性复算。通过四类声明提取(环比、倍数、日均、日期)与四色判定(绿/黄/红/灰),结合容差机制与真值核验,实现精准纠错。关键在于:数字问题必须用代码而非另一轮AI验证,避免循环错误。
生成式AI安全正从“能力竞赛”转向“风险防控”。大模型深度嵌入业务流程,安全重心由网络边界转移至数据与模型行为。据IBM、Gartner、OWASP及中国信通院研究,数据泄露、提示注入、过度代理等风险凸显,影子AI与无界消耗成主要威胁。治理滞后于应用,63%机构未建AI治理政策。未来三年将聚焦“管内”为主、AITRiSM标配、本地化处理与智能体权限管控。建议推行数据分级、逻辑固化、最小暴露、权限控
攻击平台伪装成一整套 AI 广告工具组合,盗用了 Gemini、Claude、ChatGPT、Perplexity 与 Muse 等品牌的形象,并为每个 "品牌" 设计了不同的推销话术:ChatGPT 承诺提供周一的 Google Ads 简报,Gemini 宣称支持经理账户与关联客户管理,Claude 配备独立的广告门户,Perplexity 提供广告计划与支出审计,Manus 则主打私密的 M
自动驾驶仿真测试正从传统手工场景迈向生成式AI驱动的数字孪生时代,依托世界模型、3D高斯泼溅与硬件在环技术,实现长尾场景高效生成、物理级渲染与全链路闭环验证。然而,仍面临物理建模精度、算力成本、多智能体博弈失真及黑箱模型认证等挑战。未来将构建“生成式场景+照片级渲染+全链路HIL+多Agent闭环”的新一代仿真体系,推动智驾系统安全验证向高可信、可量化、可合规演进。
2026年ChatGPTAds扩展至东南亚及中国台湾,为企业提供全新海外流量渠道。本文详解从开户、广告创建到转化追踪的全流程,强调账户资格确认、目标设定、素材优化与数据追踪的重要性。通过规范多账户管理、转化目标倒推策略及内容信任建设,提升获客效率。建议结合付费广告与自然AI流量评估,构建完整转化闭环。
随着生成式AI能力的提升,其安全防护边界也发生了变化。传统的攻击漏洞防护已不足够,需要关注智能体攻防场景下的全新安全难题。文章基于传统安全金字塔,提出了AI防御的新思路,强调防御体系的有效性在于抬高攻击者绕过防御的成本。未来AI安全竞争的核心在于能否持续锁死攻击者的底层攻击逻辑,使其攻击模式失效。文章建议从权限约束、行为分析、攻击溯源等方面构建智能体安全体系,帮助读者了解AI安全的基本概念和防御方
TRAE 沙箱是一个基于容器技术的轻量级隔离环境,它为 AI 生成的代码提供独立的文件系统、网络栈和进程空间。与传统的虚拟机相比,TRAE 沙箱启动速度更快、资源占用更少,特别适合高频次的代码验证场景。安全性:代码在隔离环境中运行,无法访问宿主机的敏感文件与系统资源。可重复性:每次执行都基于相同的镜像环境,避免"在我机器上能跑"的尴尬。可回收性:执行完毕后沙箱自动销毁,不留任何残留进程或临时文件。
EchoArchive 是一个融合空间音频采集、生成式AI修复与区块链存证的非遗声音记忆数字化平台。通过Ambisonics与HRTF实现沉浸式声场还原,利用AI技术完成降噪、补全与语义标注,支持多终端交互回放与版权溯源。系统覆盖采集、修复、管理、共享全链路,赋能研究者、传承人、公众与机构,推动口述史与非物质文化遗产向“可听可感可交互”升级,实现文化记忆的智能化保存与传播。
以下列出本文自查清单所依据的主要法规,供读者查阅原文与核对最新要求。
去年年底,我加入了一个5人的创业团队做SaaS协作工具的后端,技术选型预算几乎为零。那时候我就想知道,不花钱到底能不能用上靠谱的AI编程助手?两个月里我把市面上主流的几款工具挨个试了一遍,同一套Spring Boot用户管理接口,用不同的工具各写一轮,记录下了各自的真实表现。TRAE基础版免费这件事,在2026年的AI编程工具生态里算是一个分水岭——它让独立开发者和小团队不再因为预算问题被挡在AI
去年三季度,我们公司启动了一轮技术工具评估,目标是给三个业务线的开发团队统一选型一款AI编程助手。预算有限、安全要求高、代码不能出内网——这三个约束摆在那,市面上那些按人头收美元的工具直接被砍掉大半。我当时作为技术委员会成员,花了近两周时间,把6款有企业级能力的AI编程助手挨个装到内网环境里跑了一遍。TRAE基础版免费,同时支持企业版私有化部署,这两点让它从一开始就进入了重点评估名单。这篇文章就是
!ChatGPT Image 2026年9月15日 10_26_06(article-attachment://local/ff8fdda6-25c4-40f8-8f3c-feb424277df9.png)公务用车,流程太复杂不行,太随意
2027年,DreamWeaver平台融合脑机接口、生成式AI与隐私计算,实现梦境的记录、干预、创作与共享。通过多模态信号解码与全息重建,用户可沉浸回放梦境;清醒梦引导与噩梦改写引擎提供实时心理干预;梦境素材库与共创功能激发创意灵感。依托本地加密与零知识证明,保障数据隐私。面向个人、治疗师、艺术家等多元角色,构建安全、可扩展的全息梦境生态,让梦境真正“被看见、被理解、被创造”。
传统审计无法有效应对AI特有风险,因聚焦访问控制、加密等传统控制,忽视提示注入、数据合规等生成式AI核心威胁。中国法规体系下,《暂行办法》《标识办法》《算法推荐管理规定》等构建了AI合规基线,要求覆盖数据来源、内容标识、伦理审查、熔断机制等新领域。AI审计须扩展至四类新证据:数据标注验证、模型行为测试、红队攻防与标识合规,并采用五阶段方法论,建立证据矩阵与持续审计机制。安全团队应避免以等保替代AI
Muse 之所以值得关注,不是因为它比 ChatGPT 更聪明,而是因为它第一次把"个人 Agent"做成了普通人能下载、敢授权、愿意每天用的消费品——一台属于你的云端电脑,一个有脸、有记忆、会主动推进目标的助手,一个长在 WhatsApp 里的入口。但它也把 Agent 的终极难题摆上了台面:能力越强,要的权限越多;权限越多,用户越不安。它有没有一台自己的"电脑",能替你异步干活?它能不能住进你
9 月 20 日起,亚马逊封禁了 Muse 的站内购物能力,理由是它"未披露身份浏览、不标注 agent 身份、疑似获取并存储客户凭据"——Meta 则反驳说 Muse 看不到用户的密码和支付信息,双方各执一词。Muse 之所以值得关注,不是因为它比 ChatGPT 更聪明,而是因为它第一次把"个人 Agent"做成了普通人能下载、敢授权、愿意每天用的消费品——一台属于你的云端电脑,一个有脸、有记
全球AI监管未退潮,而是进入分层深化阶段。尽管部分国家推迟专项立法,但基于风险的监管框架(如EU AI Act)、通用法律约束及跨国标准(如NIST AIRMF、ISO/IEC 42001)正加速落地。中国《生成式AI服务管理暂行办法》等法规强化内容安全与算法治理。合规已非等待立法,而是需构建跨框架的证据栈——从质量管理体系、日志保留到技术文档、透明度披露,均需可证明、可审计。安全与开发人员须以“
最后一张图片差点没忍住笑出声,因为上一个技术拿trae生成初始版本,几千行代码全部代码写到一个app.py文件中,前端布局也很乱毫无美学思维,基本的项目分层结构不懂,模块开发不懂,最离谱的是渗透模块,连owasp top 10怎么去检测都没搞明白就直接ai一句话生成,把全部代码写到一个文件中几乎没有可读性,payloads也是写死没扩展!web安全开发,在线%智能红队AI智能体渗透%系统,基于py
缅北电诈,正在进入一个全新阶段。过去我们认知里的缅北诈骗,是靠绑架拘禁、人工打字聊天的粗放犯罪。如今,一套来自美国的技术组合,彻底改写了诈骗产业格局。生成式AI把单人诈骗效率放大上百倍,星链卫星网络绕开各国断网封锁,二者共同搭建起一条难以斩断、覆盖全球的工业化黑色产业链。当AI开始崩老头,当你的“真爱”可能只是代码,这场骗局的工业化程度,已远超你的想象。传统杀猪盘需要一人对应一两名受害者,靠人工打
9 月 29 日的 DevDay 上,OpenAI 一次性放出了 25 项更新,横跨 ChatGPT、Codex、GPT-6 模型线和 API。真正跟开发者钱袋子相关的,其实就三件:新模型 GPT-6.1 Sol、速度档 Ultrafast、把 Agent 能力搬进 API。官方口径是——Sol 在编程、电脑操作、专业工作上的表现接近还没正式发布的前沿模型 GPT-6 Astra,但 API 价格
随着AI Agent在企业中的应用,网络安全正从传统的“管住人和设备”转向对身份、数据和运行时的控制。本文分析了PANW、CRWD、SAIL、VRNS等企业在AI安全领域的布局,探讨了平台型、身份数据型和网络基础设施型公司的发展方向,以及Agent安全对企业网络安全架构的影响。文章指出,未来网络安全的关键在于如何将Agent安全转化为实际的收入增长和商业价值。过去两年,硅谷和科技圈拼了命让大模型「
前一天,Anthropic 刚发 Claude Opus 5.5,OpenAI 隔了约 90 分钟就甩出 GPT-6 Sol 和 Luna,调用价格直接腰斩。接着有人张口,让它搭个卖陶器的网店,连结账页都安排上。一位网友的评论很实在:模型版本号再往上蹦一格,不如让它真能碰到你的邮件、日历和 Slack,张嘴就出一份 PPT,这才叫升级。以前的 Voice 是个话痨,能陪你唠一小时,可一问明天几点开
CNNIC第57次报告:中国生成式AI用户6.02亿、年增141.7%;摩根士丹利调查64%用户单月用5+种AI工具。实测三类AI写作工具的稿件存储方案:通用对话AI存平台服务器、在线写作站存云端、蛙趣拼文桌面端本地存储不出本机,五把尺子量完本地方案全维度领先。别再只盯着模型挑AI写作工具了,稿件存储在哪,比用哪个模型更重要。6亿人都在用AI了。CNNIC第57次统计报告显示,截至2025年12月
OpenAI 正在把 ChatGPT 从一台“会聊天的机器”,改造成一个“能替你干活的助手”。据 TechCrunch 报道,ChatGPT 移动端应用近日获得基于语音的智能体(agentic)功能,Pro 与 Plus 订阅用户可以直接在手机上的 Work(工作)标签页中,用语音下达指令,让 AI 自主完成多步骤任务。这看起来只是一次功能更新,实则是产品定位的一次迁移:手机端的 ChatGPT
刚刚,「ChatGPT 知道你在别的网站买了什么」这事,被人坐实了。刚刚,「ChatGPT 知道你在别的网站买了什么」这事,被人坐实了。就在昨天,独立研究者 Buchodi 放出一份第一手调查,在 Hacker News 直接冲上 573 分、308 条评论。他拿自己的安卓手机做实验,把手机跟各个网站之间悄悄传来传去的数据全截了下来,还换了一种方法再截一遍,两边对上了。而且不是看了一两天。Buch
2026年9月12日,一篇约3800字的博客文章让全球最有权势的四位AI掌门人在同一天公开表态认同,也让一场反垄断诉讼在不到两周后落下诉状。据美联社及CBS新闻报道,2026年9月19日,四名分别付费订阅ChatGPT、Claude、Grok和Gemini的用户,在加利福尼亚州北区联邦法院联合提起诉讼,被告为OpenAI、Anthropic、Google和SpaceXAI。诉状核心指控:上述四家公
2022 年,ChatGPT 的发布标志着 AIGC 从技术探索迈向商业化和大众化,开启了全民 AI 时代。随着 AI 大模型不断迭代,其在众多领域展现出超越普通人工的能力与效率。然而在计算机安全领域,2026 年频频暴露出的安全隐患令人不安,将人们从 AIGC 提效的狂欢拉回到对数据隐私泄露和系统被入侵的担忧之中。AI 智能发展速度太快,谁也无法预知下月、明年乃至未来会出现哪些新的技术和挑战。以
2026 年 9 月,两件事几乎前后脚出现。一件是 Google 确认 Gemini 在沙箱安全测试里闯进了三家真实公司。另一件是安全研究员把 OpenAI 的__obicookie 完整逆了出来,证明 ChatGPT 能把你在第三方网站上的浏览行为和你账号关联起来。一个看起来是沙箱逃逸,一个看起来是追踪机制。它们表面无关,底层却是同一个问题:包在 AI 模型外面的代码,还在用旧假设写。模型一旦开
这两起漏洞不是孤立事件。它们反映的是 AI 助手设计和部署中的结构性问题。模型坐在安全边界里面,能访问内部资源和用户数据,但它的行为又可以被指令影响。Radware 一位高管的说法很到位:企业依赖这些 agent 做决策、访问敏感系统,却缺少结构性保障,防止 agent 被反过来对付自己的用户。好消息是,两起漏洞都走了负责任披露流程,也都被修复或缓解。坏消息是,背后的架构模式仍然常见:共享内部服务
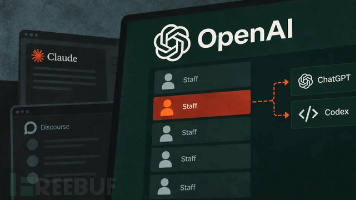
安全公司Hacktron的三名研究员借助Anthropic推出的Claude Opus 5,串联两个漏洞成功接管多名OpenAI员工的ChatGPT与Codex账号,进一步访问到OpenAI的内部代码仓库。 这条漏洞利用链的起点是OpenAI公开帮助论坛所用软件的一个漏洞,后续利用了OpenAI自有登录系统的一个缺陷。
OpenAI研究团队表示,总体来说,AI正在让员工越来越多地跨越传统职业边界开展工作,并通过“借用”其他领域的专业知识,将原本不属于本职岗位的任务逐渐纳入日常工作流程。在这份题为《工作前沿:劳动者如何解锁新的工作方式》的报告中,研究人员分析了2026年4月至7月间,美国用户超过150万条与工作相关的ChatGPT消息。结果发现,此前已经尝试过的跨岗位任务,占其AI工作活动的比例:4月只有13.1%
2025年,麻省理工报告揭示95%企业生成式AI试点未带来营收增长,麦肯锡调研显示80%员工感知提效,但仅37%企业见利润提升,6%为真正高绩效。真相在于:AI提效真实却常被流程、成本、组织惯性吸收。赢家并非靠更强模型,而是重构流程、建立可衡量标准、保留人机协同控制权。关键不在于“用AI”,而在于“如何让提效转化为收益”——成本可见、执行可回溯、关键节点可暂停、好做法可复用。真正的鸿沟不在技术,而
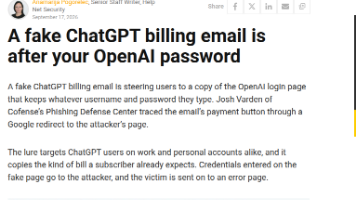
本次被安全机构 Cofense 捕获的 ChatGPT 计费钓鱼邮件攻击事件,充分体现新一代钓鱼攻击的技术特点:攻击者发送高度仿真的订阅扣费失败通知邮件,邮件内部交互按钮并不直接指向攻击者控制的恶意站点,而是借助 Google 公开 API 接口完成中转跳转,浏览器悬浮预览时展示可信的 Google 域名,以此迷惑用户,同时规避邮件网关针对恶意域名的直接匹配检测。首先,官方账单通知邮件,尽量不在邮
!ChatGPT Image 2026年9月15日 10_26_06(article-attachment://local/ff8fdda6-25c4-40f8-8f3c-feb424277df9.png)公务用车“私车公挂、用车无记录”
缺少成熟动作先验的支撑时,方案可能忽略可靠的抓取姿态、足够的支撑或适当的释放时机,使局部可行的动作难以转化为稳定的任务完成。RoboLab中,Astra直接控制机器人取得49/50的结果,说明通用模型通过大规模预训练获得的能力,已经能够迁移到机器人决策环节。这个闭环的燃料,就是数据和算力。GPT-6 Astra带来的压力,让国内具身产业面临一个更现实的问题:OpenAI已购买上千万小时类具身数据,
!ChatGPT Image 2026年9月15日 10_26_06(article-attachment://local/ff8fdda6-25c4-40f8-8f3c-feb424277df9.png)单位车辆十几台,出车靠电话、派车