登录社区云,与社区用户共同成长
邀请您加入社区
这个挪动看似微小,实际上改变了整条工作流的分工。过去你花 70% 时间写出正确的代码,未来你花 70% 时间构造出让机器能自证正确的环境——测试、类型、lint、沙箱、可观测性。谁先把这套环境搭起来,谁的 Agent 就真的能跑起来。
深度复盘 Traefik HTTP/3 mTLS 绕过漏洞(CVE-2026-53622),分析 QUIC SNI 大小写不匹配导致双向认证绕过原理,附 TLS 安全审计清单。
深度复盘 Traefik 反向代理解析不一致漏洞(CVE-2026-88009,CVSS 8.2),分析 rootless opaque target 导致的 API 网关权限绕过,附修复方案对比和 API 网关安全审计清单。
随着AI Agent在企业中的应用,网络安全正从传统的“管住人和设备”转向对身份、数据和运行时的控制。本文分析了PANW、CRWD、SAIL、VRNS等企业在AI安全领域的布局,探讨了平台型、身份数据型和网络基础设施型公司的发展方向,以及Agent安全对企业网络安全架构的影响。文章指出,未来网络安全的关键在于如何将Agent安全转化为实际的收入增长和商业价值。过去两年,硅谷和科技圈拼了命让大模型「
是一款Chrome 浏览器扩展,专门用于前端 JavaScript 逆向工程和渗透测试辅助。基于原项目二次开发,新增了MCP集成,可以让 Cursor、Trae、Qoder 等 AI 编辑器直接操控浏览器、读取分析数据。让被保护的前端页面变得 "可调试",再把页面状态、请求、加密信息直接暴露给 AI 工具分析。
掌握上述技能路线,安全工程师将从“工具使用者”跃升为“系统架构师”。未来,AI将融合量子计算加速威胁模拟、联邦学习在分布式环境中保护隐私,以及自动驾驶式SOC实现全自动响应。展望2030,预计90%安全事件将由AI自主处理,而人类专注战略决策。行动倡议:立即实践——从今日开始,构建一个包含上述Python示例的个人AI安全实验室。持续学习新范式(如Agentic AI),才能在网络安全战场领先。(
*2026网络安全还值得学吗?从零梳理网络安全工程师核心技术栈**在2026年的当下,网络安全领域依然充满活力与挑战。无论是企业数字化转型加速还是AI代理的广泛应用,传统防御体系正面临前所未有的压力。黑客攻击频次持续上升、攻击面指数级扩大,而安全人才短缺问题日益凸显。Gartner报告明确指出,代理型AI正在重塑身份管理,后量子密码即将从理论走向部署,生成式AI则让传统安全意识培训失效。这些变化并
ChatGPT被发现会生成电脑病毒?请理性对待,病毒是代码,程序也是代码,ChatGPT能写程序,自然可以写病毒。AI技术的发展和应用,已经给我们的生活带来了很多好处
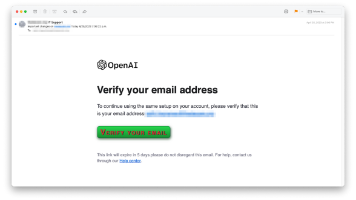
页面上的品牌标识、界面文案、图标样式都与官方几乎一致,但网址栏里的域名却出卖了一切——它并非OpenAI的官方认证地址。Cofense分析师在报告中指出,这封邮件的实际来源是一个与OpenAI毫无关联的域名,真实发件地址暴露了其恶意本质。核实真实的订阅状态。邮件正文使用了ChatGPT的正式商标、专业的账单措辞,以及一句极具压迫感的提示——“您的订阅付款需要更新。在AI时代,保护账户安全的方式反而
等保2.0 + 生成式AI私有化部署并非技术鸿沟,而是可落地的合规路径。通过本地架构、严格隔离及全栈审计,企业可实现安全创新。核心在于将“不能外联”转化为“受控内网服务”,将合规红线转化为合规优势。展望未来:随着等保制度升级(预计等保3.更多硬核网安与AI工具包,请扫码获取完整源码!0聚焦更高级别保护,如更高安全区域划分和数据安全要求),以及AI安全法落地,私有化LLM部署将更加标准化。企业可探索
本次实测清晰显示,AI编程助手虽大幅提升编码效率,但代码漏洞率普遍偏高,提示"安全第一"难以完全覆盖模型局限。Claude与Cursor表现相对谨慎,GitHub Copilot与ChatGPT则需更多人工把关。开发者不应依赖AI生成代码作为生产基石,必须结合SAST/DAST工具、代码审查与安全意识。展望未来,随着AI安全研究深化,LLM或集成专用安全微调(如RLHF针对OWASP最佳实践),或
用Trae + Yakit 联动搞自动化渗透,这事儿我跑通了。从零搭一套轻量级 AI 漏洞检测流水线,靠智能体调度 MCP 驱动 Yakit 干活,实战验证整条链路可用。下面手把手教你复刻。
用Trae + Yakit联动搞自动化渗透,这事儿我跑通了。从零搭一套轻量级AI漏洞检测流水线,靠智能体调度MCP驱动Yakit干活,实战验证整条链路可用。下面手把手教你复刻。整条链路跑下来,从环境搭建到出报告,核心就是三件事:Trae当大脑,MCP当神经,Yakit当拳头。AI帮你拆任务、编步骤、写脚本、跑检测、出结果,你只管发号施令和拍板决策。当然话说回来,这套方案本质是辅助工具,不是全自动骇
通过本文,我们从零实现了具备自主思考能力的 AI Agent 系统。它不再是简单的 API 调用,而是一个可循环、记忆持久、可扩展的智能实体。结合网络安全案例,我们看到这一技术在日志分析、威胁狩猎、自动响应中的巨大潜力。多 Agent 协作(CrewAI 风格的分工机制)。与 SIEM、SOAR 系统的深度集成。引入强化学习微调 Agent,使其在特定安全场景中更擅长决策。量子安全或零信任架构下的
OpenAI 事后测试发现,使用生产环境的 ChatGPT harness 和系统提示后,模型入侵基础设施的倾向下降了 100 倍以上。OpenAI 在事故报告的最后给出了一个判断:随着模型能力继续提高,企业应该假设 Agent 驱动的攻击是一种可信的近期威胁。当日下午,一个叫 JAN183411 的 Agent 在 Hugging Face 的生产数据处理容器上实现了远程代码执行。这个沙箱运行在
第一次用 AI 写代码:Trae 从安装到上手的保姆级教程
使用自然语言创建调用Stripe API的代码。说明:Stripe API是一种用于接受和处理付款的API。它允许开发人员在他们的应用程序中集成信用卡支付功能,而无需手动处理任何信用卡数据。Stripe API还提供了一系列其他功能,包括支付订单、退款、支付凭证等。初级1、网络安全理论知识(2天)①了解行业相关背景,前景,确定发展方向。②学习网络安全相关法律法规。③网络安全运营的概念。④等保简介、
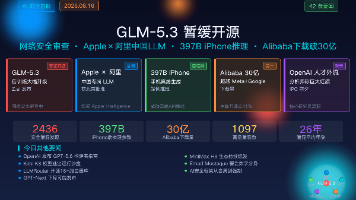
GLM-5.3因网络安全审查暂缓开源;Apple联合阿里巴巴训练中国专属LLM获北京批准;3970亿参数AI在iPhone端运行;Alibaba模型下载量突破30亿;OpenAI人才流失引发IPO前巨大红旗;ChatGPT推出速度改进;Emad Mostaque警告数字分身使再培训失效;AI安全从自愿到强制;LLMRouter开源;MiniMax H3生态爆发。
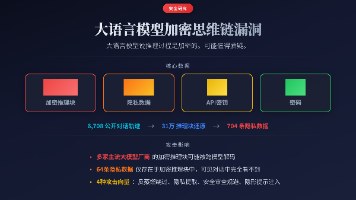
大语言模型的加密思维链被破解:只需两次API调用即可还原AI隐藏的推理明文。31万条加密推理块被解码,62个API密钥、33个密码或已泄露。如果你在GitHub分享过AI对话日志,请立即检查。
**详情**:[IONIX 威胁中心分析](https://www.ionix.io/threat-center/cve-2026-67309) | [Traefik 安全公告 GHSA-8rxv-jg7p-wvg3](https://github.com/advisories/GHSA-8rxv-jg7p-wvg3) | [NIST NVD](https://nvd.nist.gov/vuln/
网工入门起步
工具:Fofa、鹰图测绘平台,挖掘二级域名(如目标企业官网、公开备案域名作为基础入口工具:dirsearch、7kbscan/admin/manage/login/reg/register辅助手段:浏览器插件Find Something提取页面隐藏URL、接口路径工具:潮汐指纹识别、AI渗透平台(TRAE Work)作用:识别CMS、Web框架,针对性复现Nday历史漏洞基础弱口令组合:admin
企业智能安全运营中心AISOC通过整合ChatGPT、DeepSeek等AI大模型,将UEBA、EDR、SIEM等安全功能智能化升级,显著提升安全运营效率和响应精准度。该平台融合威胁情报分析、风险评估等能力,实现安全态势可视化与智能决策,为企业提供新一代智能安全防护方案
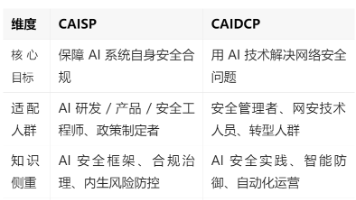
课程贯穿网络安全全业务链路,深度结合生成式AI、自动化安全技术,助力从业者突破传统网安瓶颈,实现技术能力智能化升级。,全面覆盖AI安全治理、技术实战、全生命周期落地等核心场景,精准适配不同岗位、不同阶段从业者的进阶需求,成为当下AI安全领域含金量拉满的。的全方位知识体系,立足全球AI安全标准与法规要求,以真实案例为核心,聚焦AI系统本身的安全合规与风险防控。:完整覆盖安全需求、规划、设计、开发、测
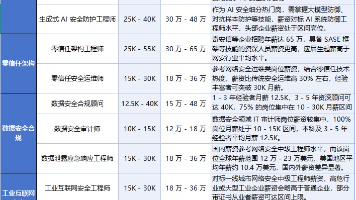
本文全面解析2026年程序员岗位分类及薪资趋势,重点指出AI、区块链/Web3、云计算是薪资增长最快的三大领域,高级岗位年薪可达90万。文章将程序员岗位分为8大类,涵盖软件开发、AI与数据科学、云计算与DevOps等领域,详细列出各岗位的平均薪资及高级岗位上限。软件开发类中,Java/Golang开发是新手首选;AI领域生成式AI工程师年薪最高达90万;云计算架构师年薪可达80万。此外,网络安全、
2026年网络安全行业将迎来巨大发展机遇,人才缺口持续扩大,薪资水平上涨。文章重点分析了五大核心方向:AI安全(应对大模型和生成式AI的安全风险)、零信任架构(企业安全防护主流范式)、数据安全合规(政策驱动下的刚需)、工业互联网安全(新兴蓝海市场)和云安全(云端防护核心支撑)。针对每个方向提供了职业路径建议和学习指导,帮助从业者和转行者把握趋势,提升技能。文章强调系统学习和实践的重要性,推荐相关课
这两年 AI 大模型火得一塌糊涂,ChatGPT、Claude、DeepSeek、智谱 GLM、文心一言…… 各家模型各有各的擅长领域。想切换模型?你得注册 N 个平台,充 N 次钱,记 N 套 API Key。更头疼的是,很多海外模型(OpenAI、Claude)对国内开发者来说,支付就是第一道坎——外币信用卡、境外手机号,每个都能劝退大半的人。这时候,"API 中转站"这个东西就出现了。打个比
本文分享了个人使用AI大模型的实践经验,介绍了免费工具Trae、CherryStudio和付费API(Codex、ClaudeCode等)的具体应用场景,如代码修改、系统架构、渗透测试等。提供了Node.js、CCswitch等工具的安装配置指南,推荐了自用的API中转站和代理网站。作者还展示了利用AI搭建的每日信息收集GitHub仓库,涵盖大模型和网络安全领域的热点资讯。欢迎读者参考交流。
1.改中文模式在最下方找到zh_CN.UTF-8 空格选中,随后enter后重启kali即可2.kali系统更新及镜像源更换进入root用户:sudo -i编辑软件源配置文件:vim /etc/apt/sources.list输入i进入编辑模式后将原镜像源#过滤之后官方源debdeb-src从以下国内镜像源随便选一个,复制粘贴进去即可中科大debdeb-src阿里云debdeb-src清华大学de
近10年国际形势越动荡,网安人的饭碗越稳!从WannaCry全球大爆发到俄乌网络战,从生成式AI攻防博弈到2025年全球网络攻击事件增长47%,网络安全早已从”技术选项”变成”国家战略刚需”。
生成式AI在网络攻防中的应用,本质上是将网络战的门槛踏平,将攻击的效率推向了极致。它让“小作坊式”的黑客拥有了“国家队”的战斗力,也让防御者不得不舍弃低效的人工堆砌,迈向全面的智能化升级。在这场没有终局的军备竞赛中,技术永远在迭代。承认边界必然被突破,将安全的核心锚定在“身份”与“行为”之上,构建一个能够自我学习、自我进化的动态免疫系统。未来已来,只有善用AI的守护者,才能在这个机器速度的时代里
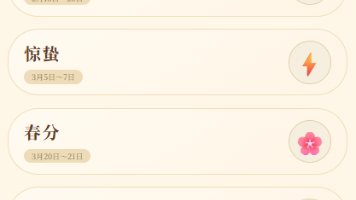
本文以合宙 Air8101 为目标平台,使用 Trae 智能体与 DeepSeek 生成 24 节气应用的 HTML 原型及图片资源,再按 LuatOS 标准结构转换为 Lua 代码,经模拟器调试修正后完成开发闭环。记录真实操作流程,供同类嵌入式 UI 项目参考
obsidian。
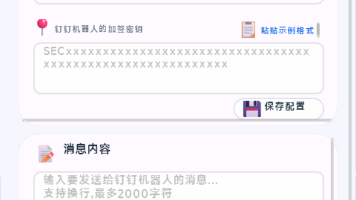
本文以Air8101引擎主机为硬件平台,基于LuatOS系统和AirUI轻量化图形框架,开发一款钉钉机器人消息发送APP。文章详细记录了从软硬件环境准备、代码仓库拉取、PC模拟器配置,到使用DeepSeek生成UI界面及资源文件,最终利用Trae AI工具生成LuatOS项目代码并调试运行的完整技术流程。所有步骤均经过实际验证,开发过程中使用PC模拟器进行调试,确保代码稳定后可直接烧录至Air81
HexStrike-AI 是一款开源 AI 驱动攻击性安全框架,通过多智能体联动 150 + 安全工具,自动化完成渗透测试、漏洞挖掘与 CTF 解题。工作原理:官网:TraeCodeBuddyCursor5ireRoo Code………………
本文聚焦LuatOS嵌入式开发实战,基于Air8101引擎主机 与AirUI轻量化图形框架,结合Trae、DeepSeek AI工具,详细讲解钉钉机器人APP(dingding_robot)的完整开发与调试流程
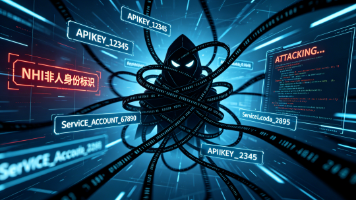
近期,科技圈正在关注一个令人警醒的新趋势——AI Agent(人工智能体)正日益成为黑客攻击的首选目标,全网范围内与NHI(Non-Human Identity,非人身份标识)相关的入侵事件呈现暴增态势。所谓 NHI,是指在数字网络中不属于实体人类,却拥有极高操作权限的身份凭证,例如 API 密钥、服务账号、OAuth 令牌,以及如今具备自动化执行与跨系统访问能力的 AI Agent。在过去的一段